


KSC/NIS2 2026–2027: co naprawdę dotyczy Service Desk?
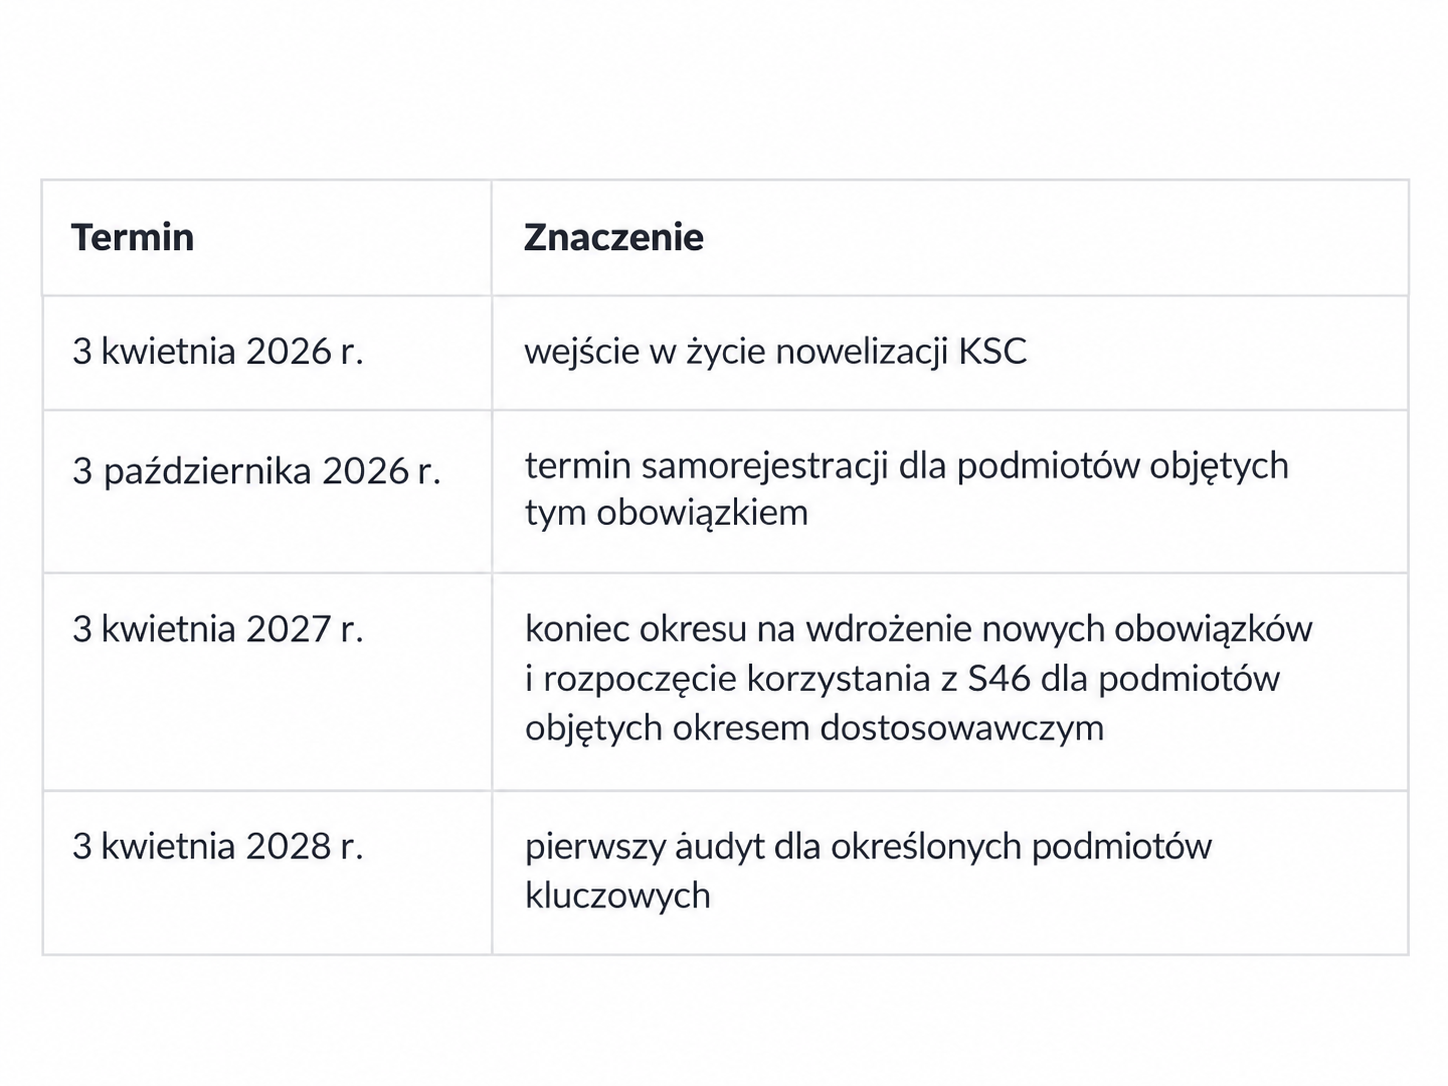
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa obowiązuje od 3 kwietnia 2026 r. i wdraża do polskiego prawa wymagania wynikające z dyrektywy NIS2. Dla organizacji, które spełniały ustawowe kryteria w dniu wejścia nowych przepisów, kolejne miesiące nie są już etapem obserwowania zmian legislacyjnych, ale przygotowania konkretnych procesów, odpowiedzialności i narzędzi. Najbliższy istotny termin to 3 października 2026 r., czyli graniczna data samorejestracji dla podmiotów kluczowych i ważnych, które nie zostały wpisane do Wykazu KSC z urzędu. Następny to 3 kwietnia 2027 r., kiedy kończy się okres na wdrożenie nowych obowiązków i rozpoczęcie korzystania z Systemu S46.
W kontekście KSC często pojawia się pytanie, czy Service Desk może pomóc organizacji przygotować się do nowych wymagań. Odpowiedź brzmi: tak, ale tylko w określonym zakresie. System ITSM nie zastępuje systemu zarządzania bezpieczeństwem informacji, SIEM, IAM, procedur reagowania na incydenty ani Systemu S46. Nie można też mówić, że samo wdrożenie Service Desk zapewnia zgodność z NIS2 lub KSC. Może natomiast uporządkować kilka procesów, które mają znaczenie z punktu widzenia bezpieczeństwa: rejestrowanie incydentów, historię działań, powiązanie zgłoszenia z zasobem, obsługę wniosków dostępowych, akceptacje i przypisanie odpowiedzialności.
To właśnie te miejsca są najbardziej interesujące z perspektywy zespołów IT.
Najważniejsze terminy KSC w 2026 i 2027 roku
Harmonogram opublikowany przez Ministerstwo Cyfryzacji wskazuje kilka dat, które warto uwzględnić w planach organizacji. Sam Wykaz KSC został uruchomiony 13 kwietnia 2026 r., a od 7 maja działa samorejestracja dla podmiotów, które nie zostały wpisane z urzędu. Możliwość korzystania z S46 dla nowych podmiotów została uruchomiona w czerwcu, natomiast dla organizacji objętych okresem dostosowawczym graniczną datą wdrożenia obowiązków pozostaje 3 kwietnia 2027 r.
Nie każda firma automatycznie podlega tym samym obowiązkom. Status organizacji zależy między innymi od rodzaju prowadzonej działalności, sektora, świadczonych usług, wielkości przedsiębiorstwa oraz pozostałych przesłanek wskazanych w ustawie. Nowelizacja obejmuje zarówno podmioty z sektorów kluczowych, takich jak energia, transport, bankowość czy ochrona zdrowia, jak i szereg sektorów określonych jako ważne oraz podmioty publiczne. Dlatego punktem wyjścia powinna być samoidentyfikacja organizacji, a dopiero później analiza narzędzi i procesów potrzebnych do realizacji konkretnych obowiązków.
Incydent nie zaczyna się w Systemie S46
Jednym z najbardziej praktycznych punktów styku KSC i Service Desk jest obsługa incydentów. System S46 służy między innymi do ustawowego raportowania incydentów poważnych. Zgodnie z aktualną instrukcją S46 wczesne ostrzeżenie należy przekazać w ciągu 24 godzin od wykrycia incydentu poważnego, natomiast pełne zgłoszenie w ciągu 72 godzin. Sprawozdanie końcowe przekazywane jest co do zasady w ciągu miesiąca od zgłoszenia.
Service Desk nie zastępuje tego mechanizmu, ale może mieć znaczenie znacznie wcześniej. Pierwszy sygnał o problemie często nie trafia bezpośrednio do zespołu bezpieczeństwa. Użytkownik zgłasza, że system działa nietypowo, komputer nie odpowiada, konto zostało zablokowane albo pojawiły się problemy z dostępem. Na początku sprawa może wyglądać jak zwykły incydent techniczny. Dopiero podczas analizy okazuje się, że wymaga eskalacji do security.
Jeżeli takie zdarzenie było obsługiwane przez e-mail, komunikator, telefon i prywatne notatki administratorów, odtworzenie jego historii może zająć więcej czasu niż sama identyfikacja problemu. W systemie Service Desk można zachować informację o momencie rejestracji zgłoszenia, jego klasyfikacji, zmianach priorytetu, osobach odpowiedzialnych, kolejnych działaniach i eskalacji do zespołu bezpieczeństwa. Dzięki temu osoby odpowiedzialne za dalszą analizę nie muszą od początku ustalać, kto pierwszy otrzymał informację i co wydarzyło się później.
Przy terminach raportowania liczonych w godzinach taki porządek procesowy staje się szczególnie istotny. Nie chodzi o to, aby każde zgłoszenie z Service Desk automatycznie trafiało do S46, ale o to, aby organizacja miała zdefiniowaną ścieżkę od pierwszego sygnału do osoby, która potrafi ocenić, czy zdarzenie wymaga dalszego działania.
Zgłoszenie ma większą wartość, jeśli wiadomo, czego dotyczy
Nowelizacja KSC wśród wymaganych środków technicznych i organizacyjnych wymienia między innymi zarządzanie aktywami oraz polityki kontroli dostępu. Obejmuje też zarządzanie incydentami, monitorowanie systemów, ciągłość działania i szereg innych obszarów bezpieczeństwa.
Dla Service Desk przekłada się to na prosty problem operacyjny. Zgłoszenie „Laptop nie działa” daje zespołowi niewiele informacji, jeśli nie wiadomo od razu, którego urządzenia dotyczy, kto z niego korzysta, gdzie się znajduje i z jaką usługą jest powiązane. Przy incydencie liczy się możliwość szybkiego przejścia od zgłoszenia do właściwego zasobu i jego kontekstu technicznego.
Nie oznacza to, że Service Desk musi być jedynym źródłem danych o infrastrukturze. Organizacja może korzystać z rozwiązań do inwentaryzacji, endpoint management, monitoringu czy innych systemów technicznych. Ważne jest natomiast, aby informacje potrzebne podczas obsługi sprawy nie funkcjonowały jako odizolowane silosy. Powiązanie zgłoszenia z konkretnym zasobem pozwala szybciej określić skalę problemu, znaleźć wcześniejsze incydenty dotyczące tego samego urządzenia i ustalić, kto jest odpowiedzialny za jego obsługę.
To także argument za uporządkowaną ewidencją zasobów. Sama lista urządzeń nie rozwiązuje problemu. Znaczenie ma możliwość wykorzystania tych danych w konkretnym procesie operacyjnym, na przykład podczas analizy incydentu.
Przy dostępie potrzebny jest nie tylko stan, ale również historia decyzji
Kolejnym obszarem jest zarządzanie dostępem. Systemy takie jak Active Directory, IAM czy PAM odpowiadają za techniczne nadawanie i kontrolowanie uprawnień. Z perspektywy audytu lub analizy bezpieczeństwa często pojawia się jednak dodatkowe pytanie: dlaczego dana osoba otrzymała określony dostęp i kto podjął tę decyzję?
W dobrze zaprojektowanym procesie pracownik lub jego przełożony składa wniosek, wskazywany jest wymagany zakres dostępu, odpowiednia osoba zatwierdza zmianę, a administrator ją realizuje. Po zakończeniu procesu pozostaje historia pokazująca, kto zainicjował wniosek, kto go zaakceptował, kiedy dostęp został nadany i przez kogo.
Service Desk nie powinien zastępować systemu IAM. Może natomiast pełnić rolę warstwy procesowej, która dokumentuje powód i przebieg zmiany. Ma to znaczenie nie tylko przy nadawaniu dostępu, ale również przy zmianie stanowiska, czasowym rozszerzeniu uprawnień albo offboardingu.
W praktyce łatwiej wtedy odpowiedzieć na pytanie nie tylko „kto ma dostęp?”, ale również „dlaczego go ma?”. Przy większej liczbie systemów, użytkowników i zespołów to bardzo istotna różnica.
Historia zgłoszenia może stać się częścią materiału potrzebnego przy analizie
W cyberbezpieczeństwie często nie wystarczy wykazać, że procedura istnieje. Trzeba też móc sprawdzić, jak została zastosowana w konkretnej sytuacji. Właśnie dlatego historia zgłoszenia może być istotnym elementem dokumentowania przebiegu procesu.
W jednej sprawie mogą zostać zapisane jej klasyfikacja, zmiany statusów, osoby odpowiedzialne, komentarze, akceptacje, załączniki oraz informacje o rozwiązaniu. Nie oznacza to, że Service Desk powinien przechowywać każdy rodzaj materiału związanego z incydentem. Logi bezpieczeństwa powinny pozostać w systemach do tego przeznaczonych, a dokumentacja SZBI w odpowiednim repozytorium. Service Desk może jednak połączyć poszczególne działania w czytelną historię operacyjną.
Jeżeli kilka miesięcy później trzeba ustalić, kto podjął konkretną decyzję albo kiedy problem został eskalowany, zespół nie powinien być zmuszony do rekonstruowania procesu na podstawie wiadomości z kilku skrzynek pocztowych. Dobrze utrzymana historia sprawy znacznie ogranicza ten problem.
Terminy 24 i 72 godzin są również testem procesu
Techniczne wykrycie zdarzenia to tylko początek. Później ktoś musi je sklasyfikować, określić zakres wpływu, zebrać informacje, zaangażować odpowiednie osoby i zdecydować o dalszej eskalacji. Właśnie na tym etapie wiele organizacji traci czas nie dlatego, że brakuje zaawansowanych technologii, ale dlatego, że nie ma jednoznacznej ścieżki odpowiedzialności.
Przed wystąpieniem incydentu powinno być jasne, gdzie trafia pierwszy sygnał, kto przeprowadza wstępną ocenę, kiedy sprawa zostaje przekazana do zespołu bezpieczeństwa oraz kto odpowiada za komunikację z właściwym CSIRT. Ministerstwo Cyfryzacji wśród obowiązków wskazuje między innymi zarządzanie incydentami, zgłaszanie ich do odpowiednich zespołów CSIRT i przygotowanie Systemu Zarządzania Bezpieczeństwem Informacji.
W takim modelu Service Desk pełni stosunkowo prostą rolę: porządkuje przepływ sprawy. Kolejka, status, właściciel zgłoszenia, priorytet, czas reakcji i historia wykonanych działań nie brzmią tak spektakularnie jak narzędzia wykrywające cyberzagrożenia, ale właśnie te elementy pomagają przełożyć procedurę na codzienną pracę zespołu.
Łańcuch dostaw oznacza więcej pytań również dla dostawców IT
KSC obejmuje także bezpieczeństwo łańcucha dostaw. W praktyce oznacza to, że organizacje objęte regulacją będą przyglądać się nie tylko własnym zabezpieczeniom, ale również ryzyku wynikającemu ze współpracy z dostawcami produktów i usług ICT.
Z tego powodu nowe wymagania mogą być odczuwalne również przez firmy, które same nie identyfikują się od razu jako podmioty kluczowe lub ważne. Jeżeli świadczą usługi dla organizacji regulowanych, mogą otrzymywać bardziej szczegółowe pytania dotyczące przetwarzania danych, dostępu administracyjnego, sposobu obsługi incydentów, ciągłości działania czy historii zmian.
Dla MSP i innych dostawców IT uporządkowany Service Desk może więc mieć znaczenie również od strony relacji z klientami. Jeżeli klient pyta, jak wygląda eskalacja incydentu, kto miał dostęp do określonego zgłoszenia albo jak długo trwała reakcja, możliwość wyciągnięcia tych informacji z jednego procesu jest znacznie bardziej wiarygodna niż odpowiedź oparta na deklaracji „zwykle robimy to w ten sposób”.
Co Service Desk może wspierać, a czego nie zapewni?
Najważniejsze jest zachowanie właściwej perspektywy. Nowelizacja KSC wymaga znacznie więcej niż uporządkowanej obsługi zgłoszeń. Podmioty objęte ustawą muszą analizować ryzyko, wdrożyć odpowiednie środki techniczne i organizacyjne, przygotować SZBI, zarządzać incydentami, bezpieczeństwem łańcucha dostaw, ciągłością działania, dostępem, aktywami i innymi obszarami wskazanymi w przepisach.
Service Desk może wspierać część tych działań operacyjnie, zwłaszcza tam, gdzie potrzebny jest jasno zdefiniowany obieg sprawy, odpowiedzialność, termin oraz historia. Nie zastąpi jednak SIEM, EDR/XDR, IAM/PAM, systemów zarządzania ryzykiem, działań zespołu bezpieczeństwa, dokumentacji SZBI ani S46.
Dlatego pytanie „czy nasz Service Desk jest zgodny z NIS2?” niewiele mówi o faktycznej gotowości organizacji. Znacznie bardziej praktyczne jest sprawdzenie, które procesy związane z bezpieczeństwem przechodzą przez Service Desk oraz czy na każdym etapie pozostaje po nich wystarczająco uporządkowany i możliwy do odtworzenia ślad.
Gdzie w tym procesie może pomóc Mint Service Desk?
Mint Service Desk może wspierać organizację takich procesów przede wszystkim jako platforma do zarządzania zgłoszeniami, zasobami, odpowiedzialnością i historią działań. Sprawy mogą być kierowane do odpowiednich kolejek, przypisywane konkretnym osobom, klasyfikowane według typu i priorytetu oraz prowadzone przez zdefiniowane statusy. Dzięki temu jeden proces nie musi być rozproszony między skrzynką e-mail, komunikatorem i arkuszem.
Asset Management pozwala powiązać zgłoszenie z konkretnym zasobem i jego kontekstem, a role i grupy dostępu pomagają ograniczać widoczność informacji do właściwych osób. W procesach, w których potrzebna jest zgoda przełożonego lub innej osoby odpowiedzialnej, można wykorzystać mechanizmy akceptacji. Historia zgłoszenia zachowuje informacje potrzebne do późniejszego odtworzenia przebiegu sprawy.
Dla organizacji, które ze względów bezpieczeństwa lub polityki wewnętrznej chcą utrzymywać system we własnym środowisku, Mint Service Desk jest dostępny również w modelu On-Premises. Sama możliwość wyboru modelu wdrożenia nie oznacza zgodności z KSC, ale może być istotnym elementem architektury organizacji, która chce zachować większą kontrolę nad miejscem przechowywania danych.
Warto więc traktować Service Desk nie jako „narzędzie do NIS2”, ale jako jeden z elementów infrastruktury wspierającej uporządkowane wykonanie procesów.
Co warto sprawdzić przed 3 kwietnia 2027 r.?
Przegląd Service Desk warto zacząć od kilku praktycznych pytań:
- Czy pracownicy wiedzą, gdzie zgłosić zdarzenie, które może mieć charakter bezpieczeństwa?
- Czy historia zgłoszenia pozwala odtworzyć chronologię działań i eskalacji?
- Czy zgłoszenie można powiązać z właściwym zasobem, usługą lub użytkownikiem?
- Czy zespół ma zdefiniowaną ścieżkę przekazania sprawy do security?
- Czy wiadomo, kto jest odpowiedzialny za kolejne etapy procesu?
- Czy procesy dostępowe dokumentują wnioskodawcę, osobę zatwierdzającą i realizację zmiany?
- Czy dostęp do wrażliwych zgłoszeń jest ograniczony odpowiednimi rolami?
- Czy zamkniętą sprawę można odtworzyć po kilku miesiącach bez przeszukiwania poczty i komunikatorów?
Jeżeli przy kilku punktach odpowiedź brzmi „mamy to w mailach” albo „zależy, kto akurat prowadzi sprawę”, jest to sygnał, że przed wdrażaniem kolejnych narzędzi warto najpierw uporządkować sam proces.
FAQ
Czy każda firma musi zarejestrować się w Wykazie KSC do 3 października 2026 r.?
Nie. Termin dotyczy podmiotów spełniających kryteria podmiotu kluczowego lub ważnego, które podlegają samorejestracji. Część organizacji, między innymi określone podmioty publiczne, przedsiębiorcy telekomunikacyjni i dotychczasowi operatorzy usług kluczowych, została wpisana do Wykazu KSC z urzędu. Każda organizacja powinna więc najpierw ustalić swój status na podstawie ustawy.
Czy 3 października 2026 r. trzeba mieć już wdrożone wszystkie wymagania?
Nie. Dla podmiotów, które spełniały kryteria w dniu wejścia w życie nowelizacji, 3 października 2026 r. jest terminem związanym z wpisem do Wykazu KSC. Termin na wdrożenie nowych obowiązków i rozpoczęcie korzystania z S46 upływa 3 kwietnia 2027 r.
Czy Service Desk służy do ustawowego zgłaszania incydentów?
Nie. Incydenty poważne są zgłaszane przez S46 Cyber Hub do właściwego zespołu CSIRT, a jeżeli system jest niedostępny, za pomocą wskazanego przez CSIRT środka komunikacji. Service Desk może natomiast służyć do wewnętrznej rejestracji sprawy, prowadzenia jej historii oraz gromadzenia informacji potrzebnych zespołowi bezpieczeństwa.
Czy KSC wymaga zarządzania aktywami i kontrolowania dostępu?
Tak. W ustawie wśród środków technicznych i organizacyjnych wymieniono między innymi zarządzanie aktywami oraz polityki kontroli dostępu. Nie oznacza to jednak, że te obowiązki muszą być realizowane wyłącznie w systemie Service Desk.
Czy wdrożenie Mint Service Desk oznacza zgodność z NIS2 lub KSC?
Nie. Mint Service Desk może wspierać wybrane procesy operacyjne, takie jak rejestracja incydentów, zarządzanie zgłoszeniami, powiązanie spraw z zasobami czy dokumentowanie historii działań. Ocena zgodności organizacji z KSC wymaga znacznie szerszej analizy prawnej, organizacyjnej i technicznej.
KSC nie zaczyna się od zakupu nowego systemu
Największym błędem byłoby sprowadzenie NIS2 i KSC do listy funkcji, które trzeba znaleźć w kolejnym narzędziu. Regulacja dotyczy sposobu zarządzania bezpieczeństwem całej organizacji. Systemy informatyczne mogą ten proces wspierać, ale nie zastąpią odpowiedzialności, procedur i dobrze zaprojektowanych przepływów pracy.
Service Desk ma znaczenie przede wszystkim dlatego, że wiele zdarzeń, które później okazują się ważne z perspektywy bezpieczeństwa, zaczyna się jako zwykłe zgłoszenie. To tam może pojawić się pierwszy sygnał o problemie, prośba o dostęp albo informacja o niedziałającym zasobie. Jeżeli proces od początku jest uporządkowany, łatwiej później ustalić, co się wydarzyło, kto zareagował i jakie działania zostały wykonane.
Przed 3 kwietnia 2027 r. warto więc nie tylko sprawdzić formalne obowiązki KSC, ale również przejrzeć codzienne procesy IT. Jeżeli incydenty, dostępy i informacje o zasobach nadal funkcjonują głównie w poczcie, komunikatorach i arkuszach, jest to dobry moment, żeby ten model uporządkować.
Chcesz sprawdzić, jak takie procesy można odwzorować w Mint Service Desk? Poznaj Mint Service Desk


